VLAN w małej firmie: dlaczego drukarka nie powinna widzieć Twojego komputera
W większości małych biur, w których bywam, sieć wygląda tak samo: jeden router od operatora albo z marketu, a do niego podłączone wszystko. Komputery pracowników, komputer księgowości, drukarka, kamery, telewizor w sali spotkań i telefony gości, którym ktoś podał hasło do WiFi. Działa? Działa. I właśnie dlatego nikt o tym nie myśli.
W tym wpisie pokażę, dlaczego warto to zmienić i jak wygląda sieć podzielona na osobne strefy. Bez wchodzenia w szczegóły techniczne, za to z przykładami z codziennej pracy biura.
Jak wygląda typowa sieć w małej firmie
Router domowy (a takie zwykle stoją w małych firmach) tworzy jedną sieć. Każde podłączone urządzenie jest w niej „sąsiadem” każdego innego. Laptop szefa, drukarka i telefon gościa mogą się nawzajem widzieć i próbować ze sobą łączyć.
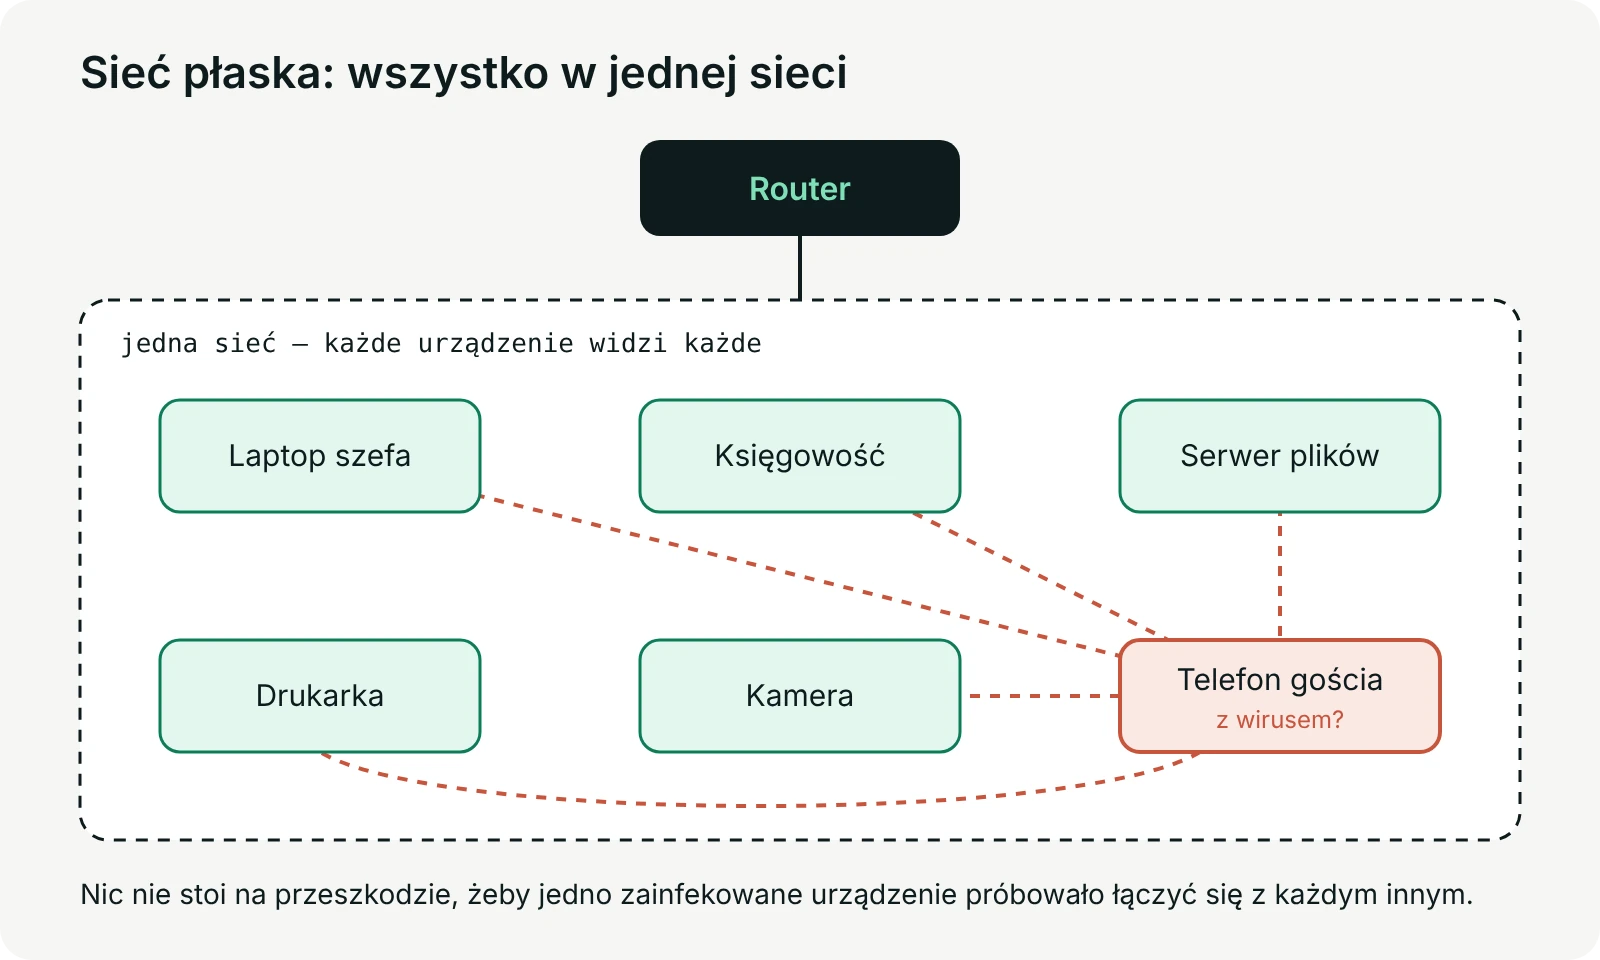
Na co dzień nie widać żadnego problemu. Problem pojawia się wtedy, gdy któreś z tych urządzeń przestaje być „grzeczne”.
Co może pójść nie tak
Drukarki, kamery i telewizory to w praktyce małe komputery. Mają własne oprogramowanie, które producent aktualizuje rzadko albo wcale, a w biurze prawie nikt nie sprawdza, czy aktualizacje w ogóle się instalują. Do tego dochodzą urządzenia, nad którymi firma nie ma żadnej kontroli, czyli telefony i laptopy gości.
Kilka sytuacji, które są zupełnie realne:
- Gość przychodzi z zainfekowanym laptopem. Dostaje hasło do WiFi i od tej chwili jego komputer jest w tej samej sieci co komputer księgowości i dysk z dokumentami firmy.
- Kamera ma stare oprogramowanie z dziurą. Jeśli ktoś przejmie nad nią kontrolę, ma punkt wejścia do całej sieci, a nie tylko do kamery.
- Drukarka „rozmawia” z komputerami. W sieci płaskiej nic nie stoi na przeszkodzie, żeby urządzenie, któremu nie ufamy, próbowało łączyć się z komputerami pracowników.
Nie chodzi o straszenie. Większość takich prób kończy się niczym. Chodzi o to, że w jednej wspólnej sieci nic ich nie zatrzymuje, a jeśli coś się wydarzy, to zwykle nikt tego nie zauważy.
Czym jest VLAN, po ludzku
VLAN to sposób na podzielenie jednej fizycznej sieci (tych samych kabli, przełączników i punktów WiFi) na kilka osobnych sieci. Dobrze to oddaje porównanie do budynku biurowego:
- sieć płaska to jedna wielka sala, w której każdy może podejść do każdego biurka,
- sieć podzielona na VLAN-y to osobne pomieszczenia, a między nimi drzwi z zamkiem.
Tym „zamkiem” jest zapora (firewall) w routerze. To ona decyduje, kto może przejść z jednego pomieszczenia do drugiego, w którą stronę i w jakim celu.
Jak dzielę sieć w małym biurze
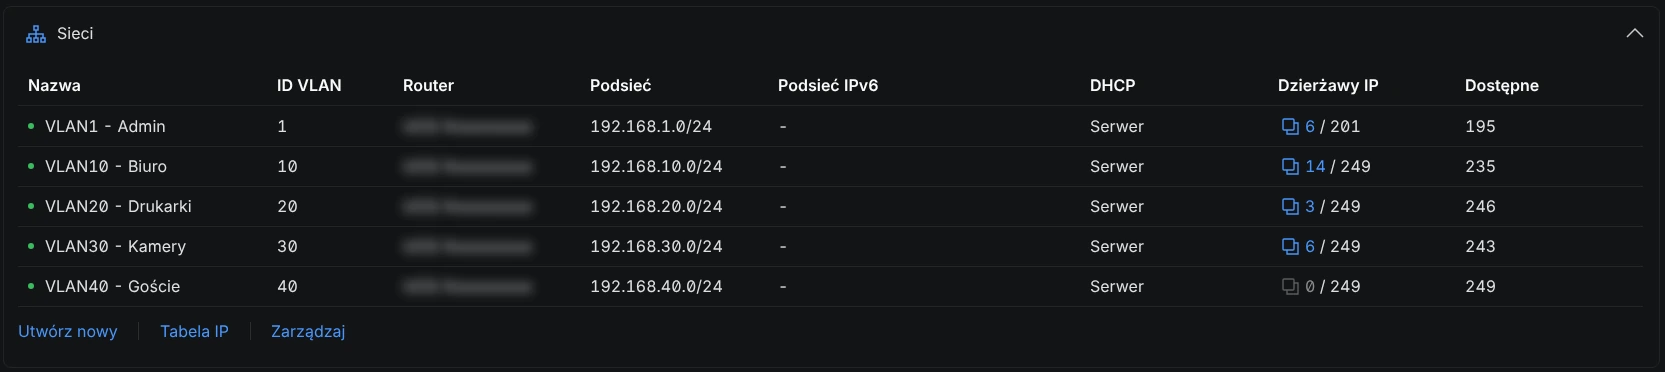
Najczęściej wystarczą cztery strefy:
- Biuro: komputery pracowników i firmowy serwer plików.
- Drukarki: drukarki i urządzenia wielofunkcyjne.
- Kamery: kamery i rejestrator nagrań.
- Goście: WiFi dla klientów i gości, tylko z dostępem do internetu.
Do tego dochodzi osobna sieć administracyjna, w której są tylko urządzenia sieciowe (router, przełączniki, punkty WiFi). Dzięki temu panel zarządzania siecią nie jest dostępny z komputerów pracowników ani z WiFi dla gości.
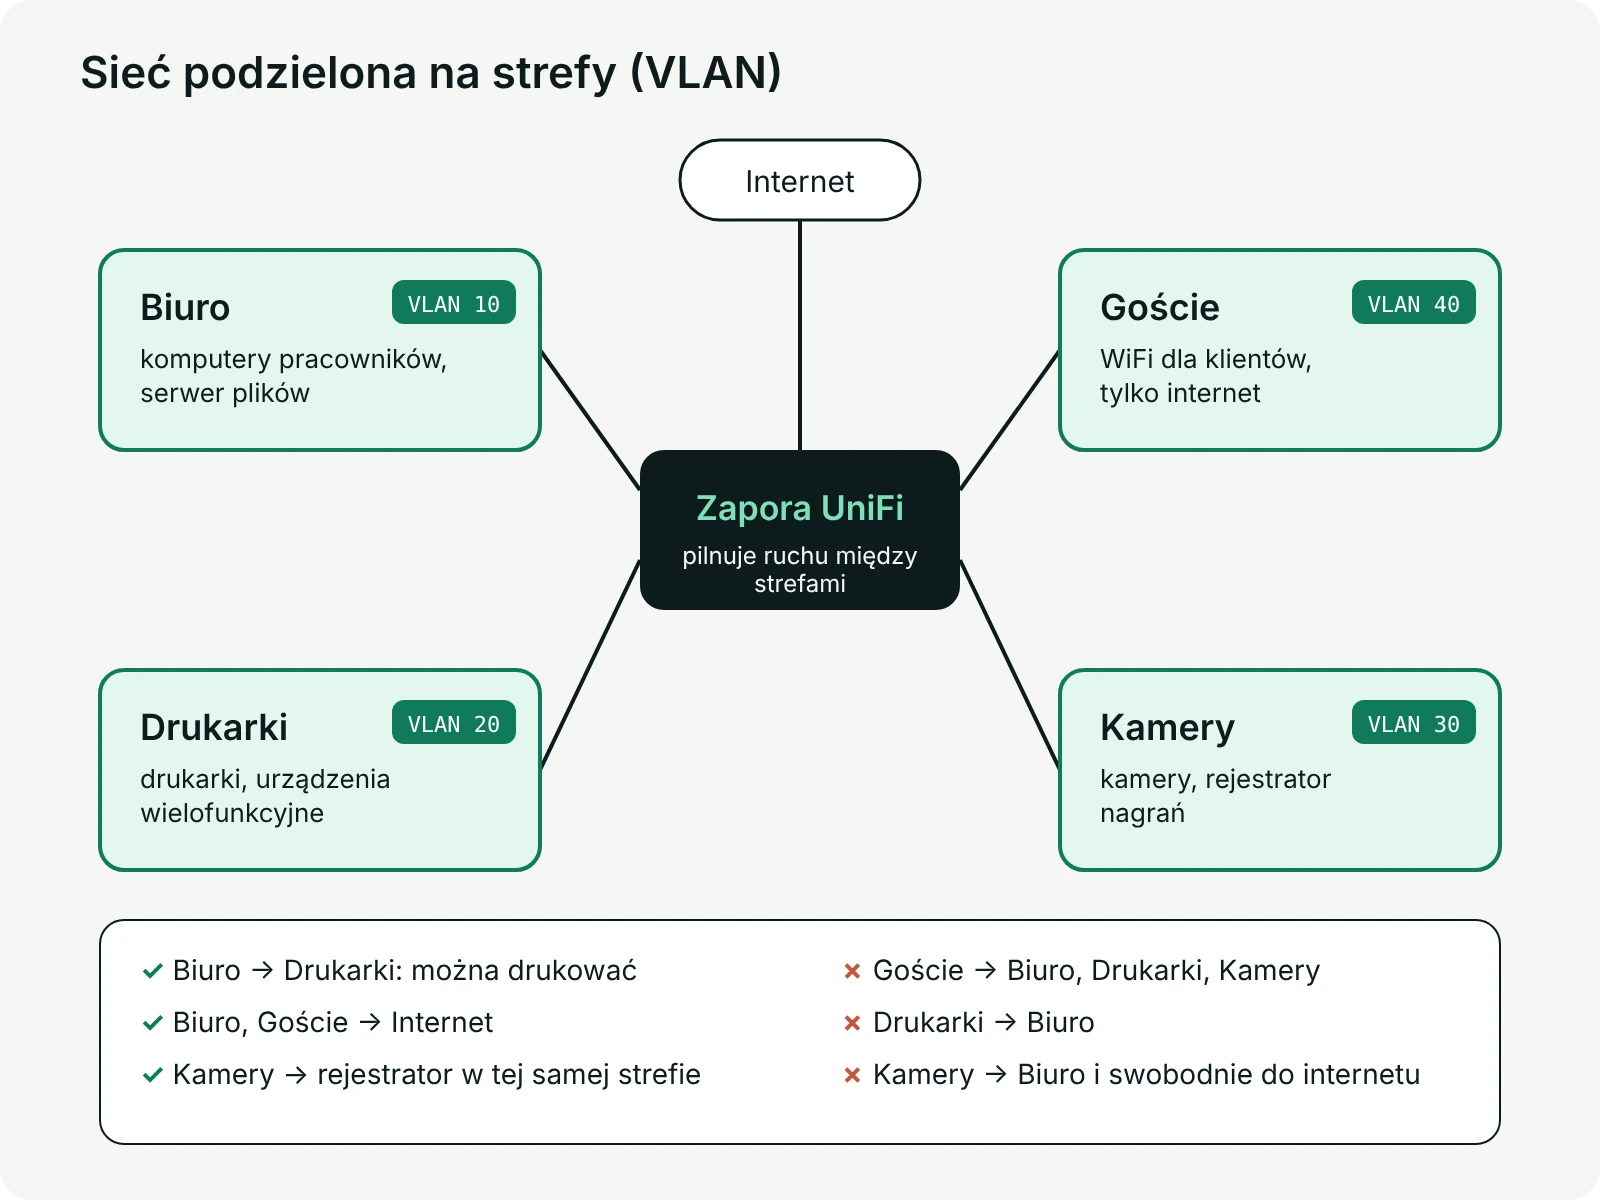
Dla pracowników nic się nie zmienia. Drukują jak wcześniej, internet działa jak wcześniej. Różnica jest taka, że teraz każde połączenie między strefami przechodzi przez zaporę i musi być na nie zgoda.
Drukarka w osobnej sieci: ruch w jedną stronę
To przykład, który najlepiej pokazuje sens całego podziału. W sekretariacie stoi drukarka. Pracownicy muszą na niej drukować, ale sama drukarka nie ma żadnego powodu, żeby łączyć się z ich komputerami.
Dlatego reguła w zaporze jest prosta:
- komputer z biura może wysłać wydruk do drukarki,
- drukarka nie może sama zacząć połączenia z żadnym komputerem.
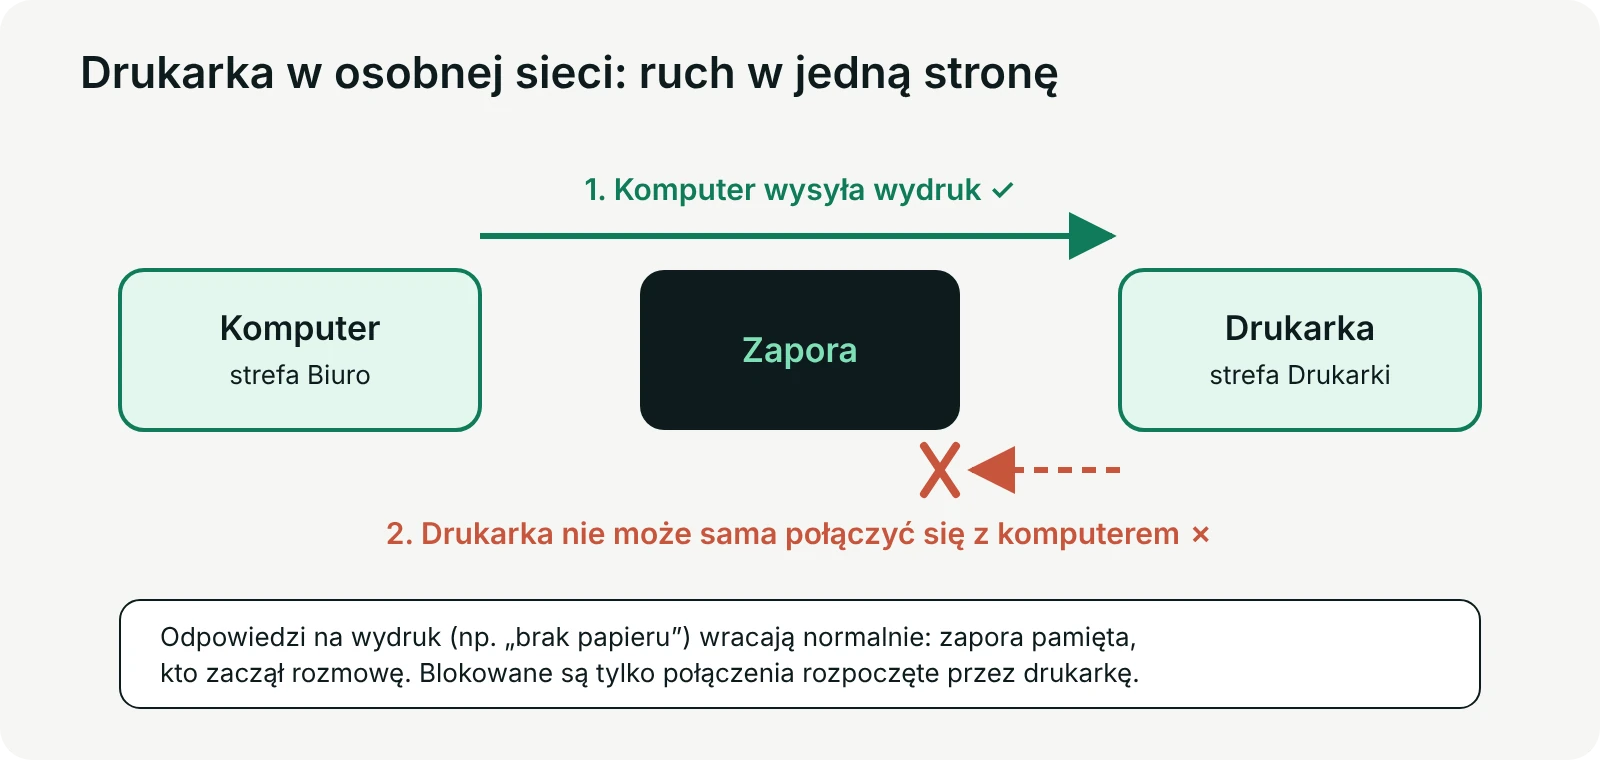
Czy drukarka w ogóle odpowie, że skończył się papier? Tak. Zapora pamięta, kto zaczął „rozmowę”, i przepuszcza odpowiedzi na połączenie rozpoczęte przez komputer. Blokowane są tylko połączenia, które drukarka próbowałaby nawiązać sama.
Jedno zastrzeżenie, żeby było uczciwie: jeśli w firmie używa się skanowania prosto do folderu na komputerze albo na serwerze plików, drukarka musi mieć do niego dostęp. Wtedy dodaję jeden konkretny wyjątek: tylko do tego jednego folderu, a nie do całej sieci biura.
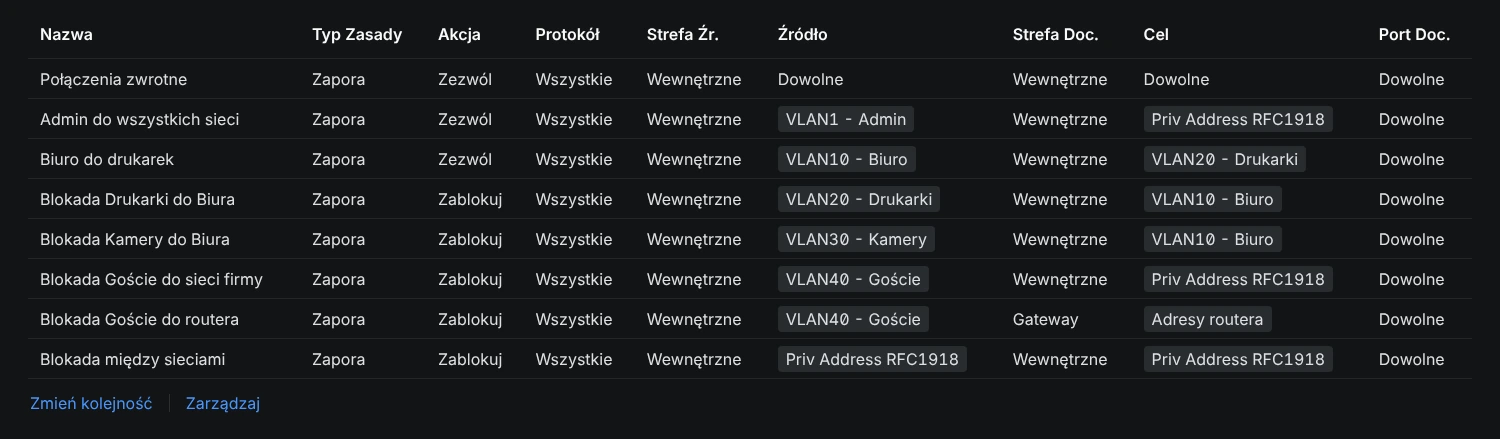
Goście tylko do internetu
Sieć dla gości jest najprostsza: dostęp do internetu i nic więcej. Telefon klienta, który czeka w poczekalni, nie widzi drukarki, kamer ani komputerów. Jeśli jego urządzenie jest zainfekowane, problem zostaje u niego.
Przy okazji goście nie widzą też siebie nawzajem, więc laptop jednej osoby nie może zaglądać do telefonu drugiej.
Kamery bez dostępu do reszty
Kamery trafiają do osobnej strefy razem z rejestratorem nagrań. Nie potrzebują dostępu do komputerów biura, a często nie potrzebują też swobodnego dostępu do internetu. Podgląd z telefonu da się zrobić bezpieczniej, bez wystawiania każdej kamery na świat.
Jeśli kamera ma lukę w oprogramowaniu, to nawet po jej przejęciu atakujący jest w sieci, w której poza kamerami nic nie ma.
A router z marketu?
Routery domowe zwykle tego nie robią. Część z nich ma „sieć dla gości”, co jest krokiem w dobrą stronę, ale rzadko pozwala tworzyć kilka osobnych stref i ustalać reguły między nimi, na przykład „biuro może drukować, drukarka nie może łączyć się z biurem”.
Sprzęt UniFi, na którym pracuję, ma to wbudowane, a do tego pozwala zarządzać siecią zdalnie. Jeśli coś trzeba zmienić, zwykle nie muszę przyjeżdżać na miejsce. Szczegółowe porównanie przygotuję w osobnym wpisie.
Czego VLAN nie załatwi
Podział sieci to jedna warstwa ochrony, nie cała ochrona. Nie zastąpi:
- aktualizacji systemów i urządzeń,
- dobrych haseł i dwuskładnikowego logowania tam, gdzie się da,
- kopii zapasowych ważnych danych,
- zdrowego rozsądku przy otwieraniu załączników.
Za to bardzo dobrze ogranicza skutki, gdy coś pójdzie nie tak. Zamiast problemu w całej firmie mamy problem w jednej strefie.
Od czego zacząć
Jeśli w Twoim biurze wszystko jest podłączone do jednego routera, pierwszym krokiem jest spis urządzeń: co jest w sieci, kto z czego korzysta i co z czym musi się łączyć. Na tej podstawie da się zaplanować strefy tak, żeby pracownicy nie odczuli zmiany, a sieć była wyraźnie bezpieczniejsza.
Chętnie pomogę to zaplanować i wdrożyć. Napisz do mnie.